En inteligencia artificial, hay lanzamientos importantes… y luego están las filtraciones que cambian el relato antes incluso de que el producto exista.
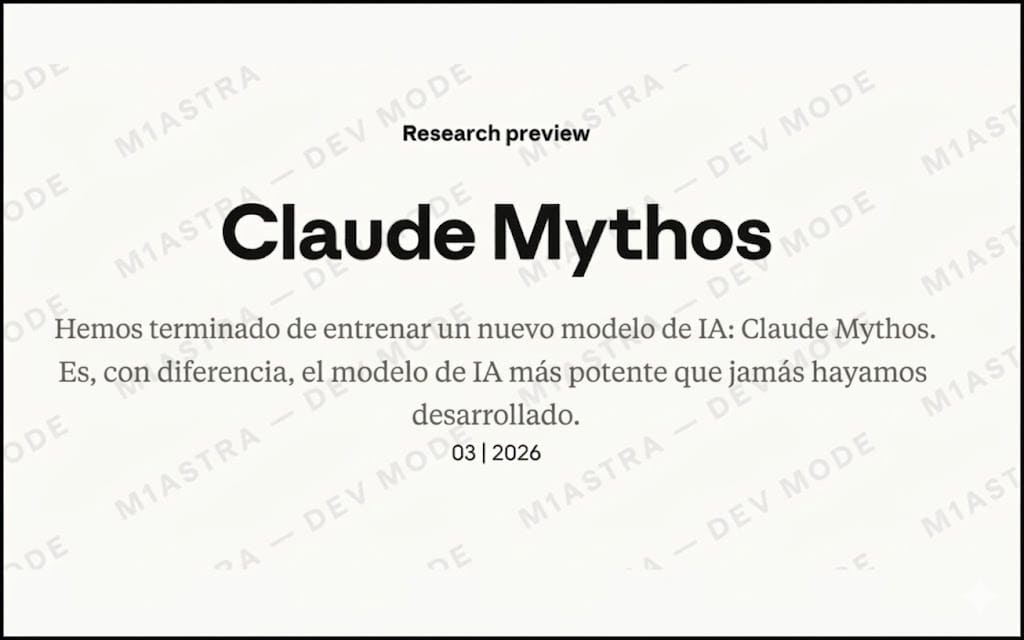
Eso es exactamente lo que ha ocurrido con Anthropic y su modelo Claude Mythos.
Un error humano en su sistema de gestión de contenidos dejó expuestos cerca de 3.000 archivos en un repositorio público, incluyendo un borrador de blog interno donde se describía el nuevo modelo. La filtración fue detectada por Fortune junto a investigadores de ciberseguridad de Cambridge y LayerX Security.
Un modelo que no solo mejora… sino que cambia las reglas
Anthropic no utilizaba un lenguaje prudente. Definía Mythos como un auténtico “step change” en capacidades, es decir, un salto cualitativo, no incremental.
Pero lo más relevante no es la potencia general del modelo. Es su especialización.
Según el propio borrador, Claude Mythos estaría muy por delante de cualquier otro modelo en capacidades relacionadas con ciberseguridad, lo que abre un escenario completamente nuevo: modelos capaces de detectar, analizar… y potencialmente explotar vulnerabilidades con una velocidad inédita.
Aquí es donde la narrativa cambia.
Ya no hablamos solo de productividad o automatización. Hablamos de capacidad ofensiva a escala.
El verdadero punto crítico: la asimetría en ciberseguridad
La ciberseguridad siempre ha tenido un problema estructural: Defender es más difícil que atacar.
Un atacante necesita encontrar una vulnerabilidad. Un defensor necesita cubrirlas todas.
Con la llegada de modelos como Mythos, esta asimetría puede ampliarse de forma radical.
Según el propio texto filtrado, Anthropic anticipa un escenario donde:
- Las vulnerabilidades se descubren más rápido
- Los ataques se automatizan a gran escala
- El tiempo de respuesta de los defensores se vuelve insuficiente
Es decir: la IA no solo acelera el ataque, sino que puede desbordar la defensa.
No es un riesgo teórico: ya está ocurriendo
En noviembre, la propia Anthropic detectó que un grupo vinculado al gobierno chino utilizó Claude para atacar a unas 30 organizaciones.
Ese dato, por sí solo, ya era significativo. Pero Mythos introduce una diferencia clave: escala y sofisticación.
Si modelos más avanzados permiten automatizar ataques complejos, el nivel necesario para ejecutar ciberataques se reduce drásticamente.
Y ahí aparece uno de los mayores riesgos: La democratización del ciberataque.
El mercado reacciona antes que el producto
Lo más llamativo de esta historia es que el impacto no ha esperado al lanzamiento. [Investing]
Solo el rumor del modelo ha tenido consecuencias inmediatas en bolsa:
- ETF iShares de ciberseguridad: -4,5%
- CrowdStrike: -7%
- Palo Alto Networks: -6%
- Tenable: -9%
La lectura es clara: el mercado entiende que la IA puede redefinir completamente el equilibrio en ciberseguridad.
Un analista de Stifel lo resumía con precisión:
Mythos podría elevar a cualquier hacker al nivel de un adversario estatal.
La estrategia de Anthropic: control, exclusividad y anticipación
Lejos de frenar el desarrollo, Anthropic ha optado por una estrategia muy concreta:
- Acceso anticipado a empresas de ciberseguridad
- Despliegue controlado y progresivo
- Relación directa con grandes corporaciones
Y un detalle especialmente relevante: la filtración también reveló la organización de encuentros privados con CEOs europeos junto a Dario Amodei.
Esto no es casual. Anthropic no solo está construyendo un modelo más potente.
Está construyendo un modelo de acceso restringido.
El inicio de una nueva era: la IA premium
Durante los últimos años, la narrativa de la IA ha estado marcada por la democratización.
Acceso abierto. Herramientas gratuitas. Escalabilidad masiva.
Pero esto empieza a cambiar.
Tal y como apunta Xataka, la industria está evolucionando hacia un modelo donde cada nuevo sistema de IA no solo es mejor, sino también más caro y más exclusivo.
Mythos encaja perfectamente en ese patrón:
- Más capacidad
- Más riesgo
- Más control
- Más coste
El mensaje de fondo: la IA deja de ser neutra
Hasta ahora, la inteligencia artificial se percibía como una herramienta neutral.
Pero modelos como Mythos ponen sobre la mesa una realidad incómoda: La misma tecnología que protege… también puede atacar.
Y cuanto más potente es, mayor es el riesgo.
Conclusión: la carrera de la IA entra en territorio crítico
La filtración de Claude Mythos no es solo un incidente de seguridad.
Es una advertencia.
La inteligencia artificial está entrando en una fase donde:
- El impacto es sistémico
- Los riesgos son reales
- Y las decisiones ya no son solo tecnológicas, sino estratégicas
Para los despachos profesionales, esto implica una cosa muy concreta: no basta con adoptar IA. Hay que entender sus riesgos, su contexto y su impacto real en el negocio.
Porque lo que está en juego ya no es solo la eficiencia.